Domain security-as-a-service.de kaufen?
Wir ziehen mit dem Projekt
security-as-a-service.de um.
Sind Sie am Kauf der Domain
security-as-a-service.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain security-as-a-service.de kaufen?
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits?
1. Identifizierung von Assets und Risiken: Bestimmen, welche Daten und Systeme geschützt werden müssen und welche potenziellen Sicherheitsrisiken bestehen. 2. Durchführung von Schwachstellenanalysen: Überprüfen der Sicherheitsmaßnahmen und Identifizierung von Schwachstellen in der Infrastruktur. 3. Erstellung eines Berichts und Empfehlungen: Dokumentation der Ergebnisse des Audits und Empfehlungen zur Verbesserung der Sicherheitssituation. **
Was sind die wichtigsten Schritte zur Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Schwachstellenanalyse und Risikobewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **

Ähnliche Suchbegriffe für Audits
Top-Angebote
Produkte zum Begriff Audits:
-
Was sind die primären Vorteile von Platform-as-a-Service (PaaS) und wie unterscheidet es sich von Infrastructure-as-a-Service (IaaS) und Software-as-a-Service (SaaS)?
Die primären Vorteile von PaaS sind die schnelle Bereitstellung von Anwendungen, die Skalierbarkeit und die Möglichkeit, sich auf die Entwicklung von Anwendungen zu konzentrieren, anstatt sich um die Infrastruktur zu kümmern. Im Gegensatz dazu bietet IaaS nur die Infrastruktur, während PaaS eine Plattform für die Entwicklung und Bereitstellung von Anwendungen bereitstellt. SaaS hingegen bietet fertige Anwendungen, die über das Internet genutzt werden können, ohne dass Entwickler Zugriff auf die zugrunde liegende Infrastruktur haben. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung von Sicherheitszielen und -anforderungen. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wesentlichen Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu prüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **

Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits für ein Unternehmen?
1. Identifizierung der zu schützenden Assets und Risiken. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
Was sind die wesentlichen Ziele eines Security-Audits und wie kann es dazu beitragen, die Sicherheit eines Unternehmens zu gewährleisten?
Die wesentlichen Ziele eines Security-Audits sind die Identifizierung von Sicherheitslücken, die Bewertung der Effektivität bestehender Sicherheitsmaßnahmen und die Empfehlung von Verbesserungen. Ein Security-Audit kann dazu beitragen, die Sicherheit eines Unternehmens zu gewährleisten, indem potenzielle Schwachstellen frühzeitig erkannt und behoben werden, bevor sie von Angreifern ausgenutzt werden können. Durch regelmäßige Audits können Unternehmen sicherstellen, dass ihre Sicherheitsmaßnahmen den aktuellen Bedrohungen standhalten und ihre Daten und Systeme geschützt sind. **
Top-Angebote
Produkte zum Begriff Audits:
-
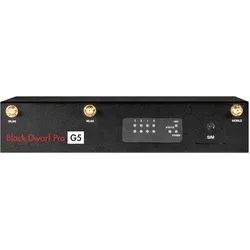
Securepoint Black Dwarf Pro VPN as a Service 12M, FirewallEs werden zwingend die Endkundendaten benötigt! Lizenzierung im Securepoint Resellerportal ist nicht notwendig. Stornierung nicht möglich, 12 Monate Mindestvertragslaufzeit. Kündigung und Verwaltung: Preis kann der Securepoint Preisliste entnommen werden. Die jährliche Abrechnung erfolgt automatisch über die MSP Rechnung. Der Vertrag für die Infinity-Lizenz wird auf unbestimmte Zeit geschlossen. Die Mindestvertragslaufzeit verlängert sich nach Ablauf automatisch um weitere 12 Monate, wenn der Vertrag nicht 4 Wochen vor Ablauf gekündigt wird. Solange ein gültiges Paket bezogen wird, sind eine Laufzeit-Support und der Vor-Ort-Service enthalten. Die Hardware bleibt Eigentum der Securepoint GmbH und muss nach der Beendigung zurückgeschickt werden. Details: Securepoint Preisliste und Leistungsbeschreibung. - max. Benutzer: 15 - Bauform: Desktop (optional 19") - Netzteil: einfach - SSD: einfach - Anschlüsse: 4x GbE, HDMI, 2x USB - WLAN/WiFi: ja - LTE/UMTS: optional.753,86 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits?
1. Identifizierung von Assets und Risiken: Bestimmen, welche Daten und Systeme geschützt werden müssen und welche potenziellen Sicherheitsrisiken bestehen. 2. Durchführung von Schwachstellenanalysen: Überprüfen der Sicherheitsmaßnahmen und Identifizierung von Schwachstellen in der Infrastruktur. 3. Erstellung eines Berichts und Empfehlungen: Dokumentation der Ergebnisse des Audits und Empfehlungen zur Verbesserung der Sicherheitssituation. **
-
Was sind die wichtigsten Schritte zur Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Schwachstellenanalyse und Risikobewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die primären Vorteile von Platform-as-a-Service (PaaS) und wie unterscheidet es sich von Infrastructure-as-a-Service (IaaS) und Software-as-a-Service (SaaS)?
Die primären Vorteile von PaaS sind die schnelle Bereitstellung von Anwendungen, die Skalierbarkeit und die Möglichkeit, sich auf die Entwicklung von Anwendungen zu konzentrieren, anstatt sich um die Infrastruktur zu kümmern. Im Gegensatz dazu bietet IaaS nur die Infrastruktur, während PaaS eine Plattform für die Entwicklung und Bereitstellung von Anwendungen bereitstellt. SaaS hingegen bietet fertige Anwendungen, die über das Internet genutzt werden können, ohne dass Entwickler Zugriff auf die zugrunde liegende Infrastruktur haben. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung von Sicherheitszielen und -anforderungen. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
Ähnliche Suchbegriffe für Audits
-
Die Auswirkungen der internen und externen Prüferrotation sowie von Joint Audits auf die Prüfungsqualität, Taschenbuch von A. König, GRIN,Die Auswirkungen Der Internen Und Externen Prüferrotation Sowie Von Joint Audits Auf Die Prüfungsqualität, Taschenbuch Von A. König, Grin, 978-3-346-45000-5, Seitenanzahl: 4018,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wesentlichen Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu prüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits für ein Unternehmen?
1. Identifizierung der zu schützenden Assets und Risiken. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wesentlichen Ziele eines Security-Audits und wie kann es dazu beitragen, die Sicherheit eines Unternehmens zu gewährleisten?
Die wesentlichen Ziele eines Security-Audits sind die Identifizierung von Sicherheitslücken, die Bewertung der Effektivität bestehender Sicherheitsmaßnahmen und die Empfehlung von Verbesserungen. Ein Security-Audit kann dazu beitragen, die Sicherheit eines Unternehmens zu gewährleisten, indem potenzielle Schwachstellen frühzeitig erkannt und behoben werden, bevor sie von Angreifern ausgenutzt werden können. Durch regelmäßige Audits können Unternehmen sicherstellen, dass ihre Sicherheitsmaßnahmen den aktuellen Bedrohungen standhalten und ihre Daten und Systeme geschützt sind. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.